“猫哥救命!我们工厂的外贸独立站不知道什么时候被黑了!刚才美国客户发邮件问我,为什么从谷歌搜索点进我们公司链接,直接跳转到了一个卖高仿劳力士和日文博彩的网站?最诡异的是,我自己直接在浏览器里输网址打开明明是正常的啊!”
听到这段话,猫哥哪怕闭着眼睛都能断定:你的网站中了典型的“Google SEO 劫持木马(Japanese Keyword Hack / Cloaking 障眼法挂马)”!
这种木马极其阴险。黑客入侵你的 WordPress 后,并不会把你网站搞瘫痪,而是悄悄在你的核心文件(如 index.php 或 wp-blog-header.php)里注入一段判断代码:当你自己直接输网址访问时,它显示正常的工厂官网,让你几个月都察觉不到异常;但只要它识别到来访者是 Googlebot(谷歌爬虫)或者是从谷歌搜索结果点击进来的真实海外买家,就瞬间生成几万个日文/英文仿牌垃圾页面并强制跳转!等你发现时,Google Search Console 里已经被塞满了上万条垃圾索引,辛苦攒下的谷歌自然排名一夜清零。
很多老板被黑了之后的第一反应是骂:“WordPress 太不安全了!”其实吧,这真冤枉了 WordPress 开源程序。全球超过 43% 的网站(包括美国白宫官网、索尼、纽约时报)都在用 WordPress,它本身的核心代码安全级别极高。今天,猫哥就结合过去 8 年帮上百个中毒外贸站做急救查杀的实战经验,为你彻底扒开黑客入侵的真相,并奉上这份WordPress安全防护终极指南。
WordPress安全防护:一、 破案复盘:99% 的 WordPress 外贸网站到底是怎么被黑的?
知己知彼,百战不殆。根据国际知名安全机构 Patchstack 与 Wordfence 官方年度威胁报告,针对 WordPress 独立站的黑客自动化攻击中,真正通过 WordPress 核心程序漏洞攻破的不到 0.5%!剩下 99.5% 的中招网站,全都死在下面这 4 个人为疏忽上:
| 入侵源头排名 | 占比 | 外贸建站常见踩坑场景还原 | 黑客植入后门的典型手法 |
|---|---|---|---|
| 1. 使用淘宝/论坛下载的“破解版(Nulled)”主题或插件 | 52% | 为了省几十美金,去买 10 块钱的 Elementor Pro、WP Rocket 或 Avada 破解版安装包 | 打包者早已在插件深处预埋了 eval(base64_decode(...)) 远控木马,一安装直接交出最高管理员权限 |
| 2. 长期不更新过时的插件与主题漏洞 | 29% | 建站公司交付后三四年不管不问,老旧表单或滑块插件爆出 SQL 注入或未授权文件上传漏洞 | 黑客扫描仪全网批量检索特定旧版插件路径,0.1 秒内自动上传 webshell 木马脚本 |
3. 后台弱口令与 xmlrpc.php 暴力破解 | 13% | 后台登录地址保持默认的 /wp-login.php,用户名叫 admin,密码设成 123456 或公司域名 | 僵尸网络利用 xmlrpc.php 接口一秒钟尝试上千次密码组合,撞库成功后直接进后台改主题代码 |
| 4. 同服务器“跨站感染”与目录权限过大 | 6% | 一台 VPS 或劣质共享主机上放了七八个网站,没有做防跨站隔离,或者把文件夹权限全设成了 777 | 只要其中一个没人管的测试站被攻破,木马顺着服务器底层目录把整台机器上的所有网站全部传染一遍 |
猫哥安全铁律第一条:做正经出海生意的外贸企业,打死也不要碰任何来路不明的“汉化破解版、开心版”主题和插件!你以为省下了 50 美金授权费,殊不知黑客拿你的独立站去跑一周黑帽外链,让你损失掉的海外订单和广告费高达几十万人民币!不知道装哪些正规插件好,可以直接对照猫哥整理的WordPress必装轻量正版插件清单。
二、 固若金汤:2026 外贸独立站必做的 8 项底层安全加固实操
不想等网站被挂马了才去哭着找人救火?只要你在网站上线时(或者现在立刻动手)花 30 分钟把下面这 8 道防线筑好,全网 99.9% 的自动化黑客扫描脚本碰到你的网站都会直接撞墙而归:
第 1 步:彻底废除默认 admin 账号,启用高强度密码与双因素认证(2FA)
检查一下你的 WordPress 后台用户列表,如果你的管理员登录名还叫 admin,等于帮黑客省了一半力气!
- 实操做法:进入
用户 -> 添加新用户,创建一个全新的管理员账号(用户名建议用不规则字母组合,切勿用网站域名或品牌名),并且把前台“显示名称(Display Name)”改成昵称(比如“猫哥”),绝不让前台文章作者链接暴露你的真实登录账号。然后退出登录,用新账号登录进去,把旧的admin账号彻底删除(删除时选择“将所有内容归属给新账号”)。
第 2 步:隐藏默认后台登录入口(告别 /wp-login.php 狂轰滥炸)
只要你的网站上线超过一周,去看看服务器日志就会吓一跳:每天都有成千上万个来自全球各地的肉鸡 IP 在疯狂请求你的 /wp-login.php 和 /wp-admin/,这不仅有被撞库的风险,还会白白耗尽你的服务器 CPU 资源(这也是很多新手在做WordPress速度优化时忽略的隐形卡顿元凶)。
- 实操做法:安装超轻量的免费插件 WPS Hide Login 或使用 Perfmatters 内置的登录地址修改功能,把默认的登录入口改成只有你自己知道的专属路径(例如
/maogeo-secret-gate/)。改完之后,任何人再访问/wp-login.php都会直接返回 404 页面,暴力破解直接原地失效!
第 3 步:彻底禁用 xmlrpc.php 远程发布接口与未授权 REST API 用户枚举
xmlrpc.php 是二十年前 WordPress 为了方便手机客户端远程发文章留下的老古董接口。到了 2026 年,99% 的外贸独立站根本用不到它,但它却成了黑客发起 DDoS 放大攻击和批量密码爆破的头号后门(黑客可以通过它的 system.multicall 方法,在一次 HTTP 请求里同时试探 500 个密码)!
同时,默认情况下任何人访问 你的域名/wp-json/wp/v2/users 都能直接看到你后台所有管理员的真实登录名!
一劳永逸的代码级封堵方案:将以下安全加固代码加入到你主题的 functions.php 文件末尾:
// 1. 彻底禁用 XML-RPC 接口,阻断批量暴力破解后门
add_filter( 'xmlrpc_enabled', '__return_false' );

// 2. 禁止未登录访客通过 REST API (/wp-json/wp/v2/users) 枚举后台管理员账号
add_filter( 'rest_endpoints', function( $endpoints ) {
    if ( ! is_user_logged_in() ) {
        if ( isset( $endpoints['/wp/v2/users'] ) ) {
            unset( $endpoints['/wp/v2/users'] );
        }
        if ( isset( $endpoints['/wp/v2/users/(?P<id>[d]+)'] ) ) {
            unset( $endpoints['/wp/v2/users/(?P<id>[d]+)'] );
        }
    }
    return $endpoints;
});
第 4 步:在 wp-config.php 中锁死后台文件编辑器(DISALLOW_FILE_EDIT)
你有没有注意到,WordPress 后台左侧菜单有一个 外观 -> 主题文件编辑器 和 插件 -> 插件文件编辑器?一旦黑客通过钓鱼或弱口令混进你的后台,他连服务器 SSH 密码都不需要,直接在网页后台就能往你的 header.php 和 functions.php 里写入木马!
实操做法:通过 FTP 或主机文件管理器打开网站根目录下的 wp-config.php,在 /* That's all, stop editing! */ 这一行上方加入以下代码,直接从底层关掉后台在线改PHP文件的功能:
// 禁用后台主题与插件代码在线编辑器,防止黑客进后台后植入Webshell
define( 'DISALLOW_FILE_EDIT', true );
第 5 步:严格收敛 Linux 服务器文件与目录权限(严禁 777 权限)
很多半路出家的技术人员遇到网站上传不了图片或者更新不了插件时,图省事直接在宝塔面板或 SSH 里把整个网站目录权限改成了 777(所有人可读可写可执行)。这简直就是把自家保险柜大门敞开请小偷进来!
根据 WordPress 官方安全加固手册(Hardening WordPress),正确的权限黄金标准如下:
- 所有文件夹(Directories)权限:统一设为
755。 - 所有普通文件(Files)权限:统一设为
644。 - 核心配置文件
wp-config.php:单独设为440或400,禁止任何 Web 进程篡改数据库配置。 - 禁止
/wp-content/uploads/目录执行 PHP 脚本:图片上传目录只应该存放图片和 PDF,绝不应该允许运行.php文件!在 Nginx 配置文件中加入以下规则,哪怕黑客利用插件漏洞把木马传进了uploads文件夹,也根本无法执行:location ~* ^/wp-content/uploads/.*.php$ {
deny all;
}
第 6 步:在 Cloudflare 开启免费 WAF 防火墙规则与 Turnstile 验证
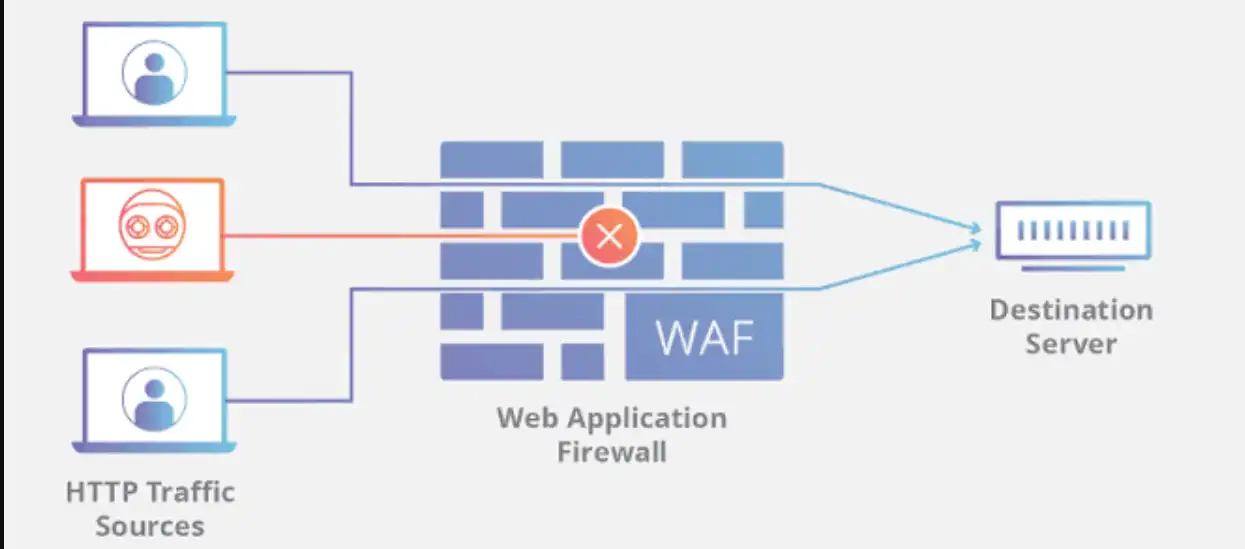
与其等黑客流量打到你的源站服务器上再靠插件去拦截,不如直接在云端边缘把恶意请求掐死!只要你把域名解析到了 Cloudflare,进入 Security -> WAF -> Custom rules,创建一条免费但极其强悍的防护规则:
- 规则匹配条件:当请求 URI 路径包含
/wp-login.php或/xmlrpc.php或/wp-admin/(且排除你自己的常用办公国家或开启 Managed Challenge)。 - 执行动作(Action):选择
Managed Challenge(托管质询)。这样正常管理员登录只需 1 秒无感验证,而全世界的自动化扫描机器人会被 100% 拦在门外,连你服务器的边都摸不到!
第 7 步:配置 Wordfence Security 防火墙与核心文件完整性监控
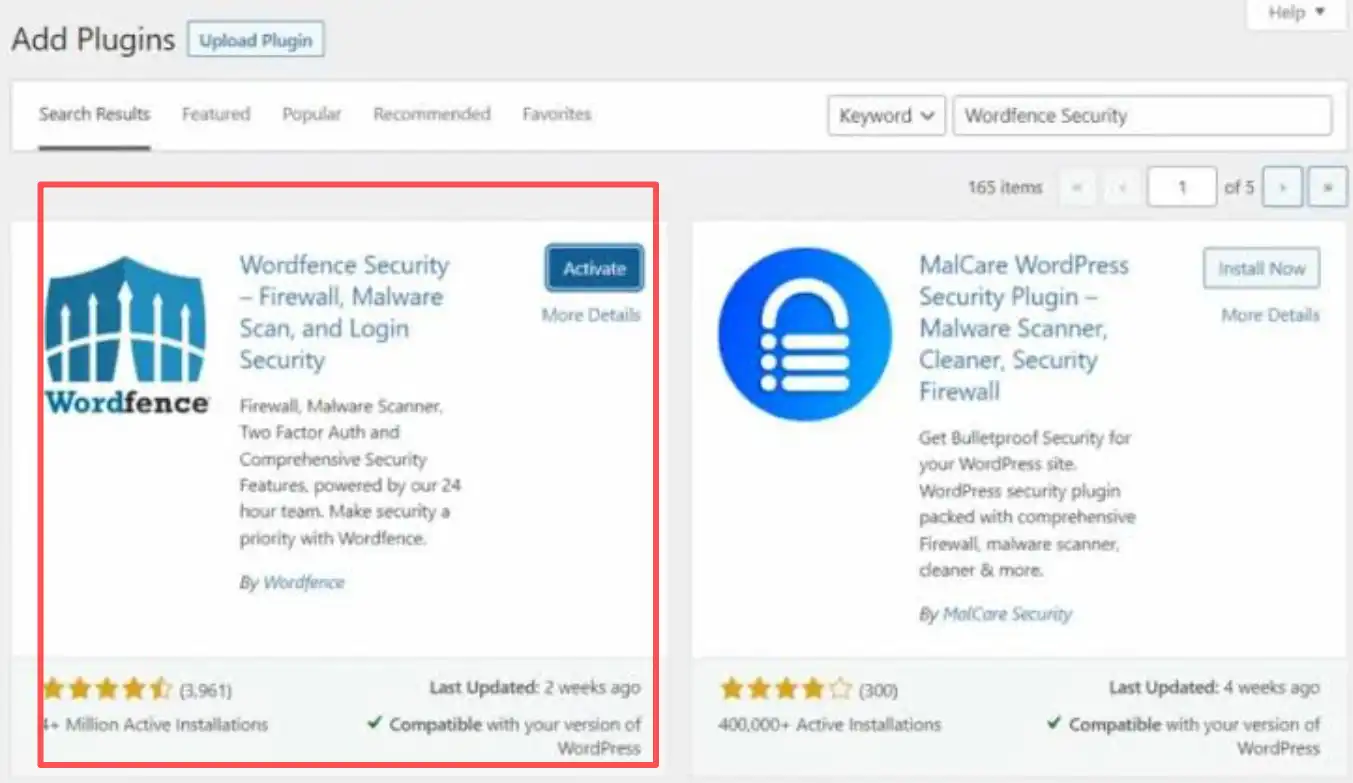
如果服务器内存充足(2GB 以上),建议安装全球装机量第一的安全插件 Wordfence Security。重点开启它的两项核心功能:
- Web Application Firewall (WAF) 学习与扩展模式:拦截针对已知插件漏洞的 SQL 注入与跨站脚本(XSS)攻击。
- 高灵敏度文件比对扫描(Scan):Wordfence 会每天自动把你网站上的核心文件、主题、插件代码与 WordPress.org 官方纯净仓库做 MD5 哈希比对。一旦发现某个文件多了一行不明代码,立刻发邮件向你拉响警报!
第 8 步:建立异地自动化备份兜底机制(安全防线的最后一张王牌)
老实讲,没有任何人敢保证 100% 绝对不被黑。真正专业的外贸独立站运维,手里永远握着一张“时光倒流卡”。按照猫哥写的WordPress网站自动备份与搬家教程,用 UpdraftPlus 把网站文件和数据库每周自动加密推送到 Google Drive 异地网盘。万一哪天真的遭遇极端攻击,5 分钟一键回滚到昨天干净的镜像,业务实现 0 中断!
三、 急救指南:如果网站已经被黑客挂马了,如何彻底清理不复发?
很多老板发现网站中毒后,找技术人员把根目录下的乱码文件删了,结果过两天木马又像野草一样自动长出来了!为什么?因为黑客在你的网站里留了不止一个后门(比如在 wp-includes 深处藏了伪装文件、在 Linux 的 crontab 定时任务里写了每分钟自动复活脚本,甚至在数据库的 wp_posts 或 wp_options 里塞了恶意代码)。
遇到网站中毒,请严格按照猫哥这套“六步断根查杀法”操作:
- 第一步(隔离止损):立刻在宝塔面板或主机后台做一次完整快照备份(保留案发现场以防误删数据),然后检查服务器上的其他站点,开启
open_basedir防跨站隔离。 - 第二步(全量覆盖核心程序):从 WordPress.org 官方下载页 下载最新纯净版安装包。删掉服务器上现有的
wp-admin和wp-includes两个文件夹,以及根目录下除wp-config.php之外的所有默认 PHP 文件,用官方纯净版文件全量覆盖上传! - 第三步(重装纯净版主题与插件):打开
/wp-content/plugins/和/wp-content/themes/,删掉所有来路不明的插件和未启用的旧主题,从官方库重新下载安装正版插件。 - 第四步(地毯式排查
uploads目录与定时任务):全局搜索/wp-content/uploads/目录下是否存在任何.php、.ico(伪装成图标的 PHP 包含木马)文件并全部清除;同时登录服务器 SSH 运行crontab -l检查是否有异常的守护进程(通常伪装成php-fpm或随机字符串进程,需先kill -9进程再删文件)。 - 第五步(重置所有密钥与密码):访问 WordPress 官方 Salts 密钥生成器,生成一套全新的 8 行加密安全密钥替换进
wp-config.php(这会强制踢掉所有已登录的黑客 Cookie 会话),并修改数据库密码、FTP 密码和后台管理员密码。 - 第六步(向 Google Search Console 申请重新审核与清理垃圾索引):登录 GSC 后台,使用“移除网址(Removals)”工具按前缀批量隐藏黑客生成的日文/仿牌目录,并重新提交干净的 Rank Math Sitemap 站点地图,加速谷歌恢复你的正常收录与权重。
四、 WordPress 安全防护常见问题解答(FAQ)
Q1:装了安全插件(如 Wordfence 或 iThemes Security)会不会拖慢网站打开速度?
猫哥解答:如果你开启了 Wordfence 的“实时流量监控(Live Traffic)”和过度频繁的全盘文件扫描,确实会占用不少 CPU 和数据库写入资源。猫哥的实操建议是:在 Wordfence 设置里关闭 Live Traffic(设为仅记录安全事件 Security Only),并将自动扫描时间安排在目标客户时区的凌晨低峰期;如果服务器配置较低(如 1核1G),建议用 Cloudflare 云端 WAF + 本文的代码级加固 替代重型安全插件,既能达到同等级别防护,又能保持 0 性能损耗。
Q2:为什么我的网站前台没有任何异常,但主机商(如 SiteGround)突然发邮件封停了我的账号?
猫哥解答:这种情况 99% 是因为你的某个旧插件存在漏洞,被黑客上传了发信木马(Mailer Script)或钓鱼页面(Phishing Page)。黑客在后台偷偷利用你的服务器 IP 每天向外群发几万封垃圾诈骗邮件,触发了海外机房的滥用风控。这也是为什么我们在外贸建站服务器推荐榜单中反复强调要选择自带实时恶意软件扫描(如 Hostinger Malware Scanner 或 Imunify360)的主机方案。
Q3:外贸网站底部不放隐私政策(Privacy Policy)和 SSL 证书,会被谷歌浏览器拦截吗?
猫哥解答:会的!现在 Chrome 浏览器对未配置 HTTPS(SSL 证书)的网站会直接弹出刺眼的“不安全(Not Secure)”红字警告,海外采购商看到扭头就走;而且如果你跑 Google Ads 竞价广告,网站一旦检出恶意软件链接或缺少合规隐私声明,广告账户会被谷歌秒封(申诉极其繁琐)。
Q4:我们公司没有专职运维程序员,怎么保证独立站长久安全稳定运行?
猫哥解答:很简单,记住“三不原则”:第一,不装破解版主题插件;第二,插件总数控制在 15 个以内且每月定期更新一次;第三,选对靠谱的建站合作方。凡是由猫哥团队交付的定制化外贸独立站,出厂前均已默认完成上述全部 8 项底层代码加固、Nginx 目录执行锁死与双端自动备份配置,从根源上杜绝挂马隐患。
五、 总结:安全是独立站一切流量与询盘的“1”
如果把你的谷歌 SEO 排名、GEO AI 搜索可见度和精美产品内容看作后面的“0”,那么WordPress安全防护就是最前面的那个“1”。没有了底层安全这个“1”,后面积累得再多,也可能在一夜之间被黑客窃取归零。
希望今天这 8 项实打实的底层加固方案,能帮你把自己的外贸独立站打造得固若金汤。如果你的网站目前正在遭遇莫名其妙的跳转、收录暴跌、或者谷歌提示“此网站可能遭到黑客入侵”,欢迎立即点击下方的“免费获取建站与SEO诊断方案”按钮联系猫哥团队,我们将为你提供紧急木马查杀与安全重构技术支持!