关于Cloudflare CDN配置教程,在外贸建站圈子里,有一句流传甚广的行话:“不管你买的是 3 美金一个月的廉价虚拟主机,还是 50 美金一个月的顶配云服务器,上线前如果不套一层 Cloudflare CDN,你的网站就是在公网上裸奔。”
很多刚接触自建站的外贸老板会觉得难以置信:“天下哪有免费的午餐?Cloudflare 在全球 330 多个城市部署了边缘节点,免费帮我加速全球访问、送终生自动续期的 SSL 证书、还能扛住每秒几百万次的 DDoS 流量攻击,它真的不收一分钱吗?”
是的,它的 Free Plan(免费计划)对于 99% 的中小型 外贸 B2B 独立站 来说不仅永久免费,而且功能强大到令人发指!但与此同时,猫哥在帮客户做网站抢救时,也见过太多人因为乱勾了 Cloudflare 里的一个按钮,导致全站陷入 `ERR_TOO_MANY_REDIRECTS`(重定向次数过多)死循环打不开,或者把自己的后台编辑保存给缓存卡死了。今天这篇保姆级实战教程,带你 10 分钟完成满分配置,避开所有新手雷区。
Cloudflare CDN配置教程:一、 接入 Cloudflare 之前必看:它到底是怎么帮外贸站提速和防黑的?
在没有使用 CDN 之前,无论是美国客户来访,还是俄罗斯的黑客扫描器来攻击,所有请求都必须跨越半个地球,直接撞向你那台孤独的源站服务器(Origin Server)。
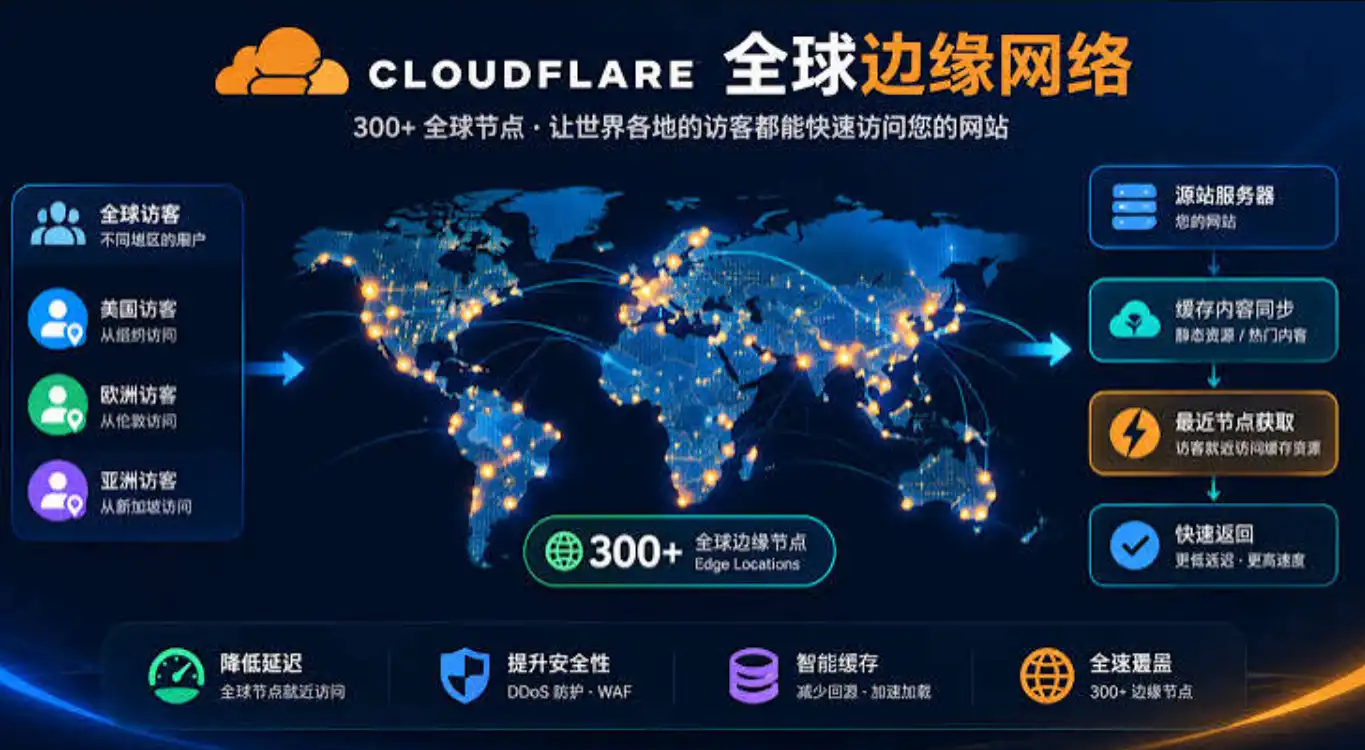
而当你把域名的 DNS 托管给 Cloudflare 并点亮那朵标志性的「橙色小黄云(Proxied)」后,神奇的事情发生了:
- 全球就近缓存分发(边缘加速):Cloudflare 会自动把你网站上的静态资源(WebP 产品大图、CSS 样式表、JS 脚本、字体文件)同步缓存到全球 330+ 个数据中心。当一个德国法兰克福的买家打开你的网站时,90% 的图片和样式直接从距离他僅 5 公里的法兰克福本地节点毫秒级返回,速度飙升 3 倍以上!
- 完美隐藏真实源站 IP(防 DDoS 与防扫描):所有外部工具查你域名的 IP,看到的都是 Cloudflare 的任播(Anycast)盾牌 IP。黑客连你的真实服务器在哪都摸不到,更无法直接对你的 VPS 或虚拟主机 发起暴力打死攻击。
- 全球最快的权威 DNS 解析:根据 DNSPerf 全球权威监测,Cloudflare DNS(`1.1.1.1`)的全球平均解析耗时仅需 11 毫秒,比 GoDaddy、NameSilo 或国内阿里云自带的默认 DNS 快了整整 4~8 倍!
二、 第 1 步:将域名接入 Cloudflare 并切换 NS 域名服务器
假设你已经按照我们的 WordPress 建站 7 步教程 买好了域名和主机,现在按以下 4 步完成接入:
- 打开 Cloudflare 官网注册页面,用你的常用邮箱注册一个免费账号。
- 点击后台右上角的 「Add a domain(添加站点)」,输入你的外贸站根域名(例如 `yourdomain.com`,不要带 `www` 和 `https`),在套餐选择页面滑到最底部,选中 Free ($0/month) 点击继续。
- 核对 DNS 解析记录(关键步骤!):Cloudflare 会自动扫描你域名现有的解析记录。请务必确认列表中存在以下两条核心记录,且右侧的云朵图标处于橙色点亮状态(Proxied 已代理):
- 类型
A| 名称@(代表根域名) | 内容:你的服务器公网 IP| 代理状态:🟠 已代理 - 类型
CNAME| 名称www| 内容:yourdomain.com| 代理状态:🟠 已代理
⚠️ 切记:如果你的域名下还配了外贸企业邮箱的 `MX` 记录、`mail` 记录或 `TXT (SPF/DKIM)` 记录,这些与邮件相关的记录云朵必须保持 灰色(DNS Only 仅限 DNS),绝不能开橙色代理,否则邮件会收发失败!
- 类型
- 去域名注册商后台修改 Nameservers (NS):Cloudflare 会分配给你两个专属的 NS 地址(形如 `aria.ns.cloudflare.com` 和 `bob.ns.cloudflare.com`)。登录你购买域名的后台(如 NameSilo、Namecheap 或阿里云万网),找到「修改 DNS 服务器 / Custom Nameservers」,删掉原来的默认 NS,换成 Cloudflare 给你的这两个地址并保存。通常等待 5~30 分钟,你就会收到 Cloudflare 发来的“Active(已激活)”祝贺邮件!
三、 第 2 步:彻底解决 `ERR_TOO_MANY_REDIRECTS` 重定向死循环报错!
很多新手刚切换完 Cloudflare,一打开自己网站傻眼了:浏览器白屏报错 “将您重定向的次数过多(ERR_TOO_MANY_REDIRECTS)”,连 WordPress 后台都进不去!
为什么会这样? 因为 Cloudflare 的 SSL/TLS 加密模式默认居然停留在古老的 Flexible(灵活模式)!在灵活模式下,访客到 Cloudflare 是 HTTPS,但 Cloudflare 回源请求你的服务器时却强制走 HTTP(80端口);而你的源站服务器(如 SiteGround、Hostinger 或宝塔面板)本身已经开启了“强制把 HTTP 跳转到 HTTPS”,两边就像踢皮球一样无限死循环跳转!
✅ 唯一正确的 SSL 设置姿势:
先在源站主机面板里申请好免费的 Let’s Encrypt SSL 证书(或 Cloudflare Origin 源站证书),然后进入 Cloudflare 左侧菜单 SSL/TLS -> 概述 (Overview),将加密模式坚决改为 Full (Strict) —— 完全(严格)!改完瞬间,死循环报错立刻消失,且全程享受端到端最高级别加密。
四、 第 3 步:开启这 6 个免费性能开关,榨干 Cloudflare 加速潜力
接下来,我们顺着 Cloudflare 左侧菜单,把真正有用的加速开关打开,同时避开两个会导致 WordPress 报错的毒瘤开关:
| 菜单路径 | 功能开关名称 | 推荐设置状态 | 为什么这么设(猫哥实战避坑解析) |
|---|---|---|---|
| SSL/TLS -> 边缘证书 | Always Use HTTPS & TLS 1.3 | ✅ 开启 (ON) | 自动将所有不安全的 http 请求在边缘节点就近 301 到 https,并启用握手最快的 TLS 1.3 协议 |
| Speed (速度) -> 优化 | Brotli 压缩 | ✅ 开启 (ON) | Google 研发的新一代压缩算法,比传统 Gzip 再缩小 15%~20% 的 HTML/CSS/JS 传输体积 |
| Speed (速度) -> 优化 | Early Hints (早期提示) | ✅ 开启 (ON) | 利用 HTTP 103 状态码,在服务器思考生成 HTML 的空隙提前让浏览器预加载 CSS 和字体,大幅降低 LCP |
| Speed (速度) -> 优化 | Rocket Loader™ | ❌ 坚决关闭 (OFF)! | 头号大坑! 它会强行异步改写所有 JS 加载顺序,极易导致 Elementor 轮播图失效、导航菜单点不开或询盘弹窗报错!JS 延迟请交给站内的 WP Rocket / LiteSpeed Cache 处理 |
| Network (网络) | HTTP/2, HTTP/3 (with QUIC) & 0-RTT | ✅ 全部开启 (ON) | 开启基于 UDP 的最新 HTTP/3 协议,在跨洋丢包率较高的南美、中东移动网络下提速效果极其明显 |
| Caching (缓存) -> 配置 | 浏览器缓存 TTL | 设为 1 个月 ~ 1 年 | 让回头客浏览器长期缓存静态图片与样式,配合 WordPress 速度优化 拿满绿标 |
五、 第 4 步:白嫖 2 条黄金 WAF 防火墙规则,拦截 99% 的垃圾扫描与暴力破解
Cloudflare 免费版大方地赠送了 5 条自定义 WAF(Web 应用防火墙)规则配额。我们只需要配置其中 2 条,就能让你的 WordPress 后台从此清净无比(比在服务器里装消耗内存的安全插件高效百倍):
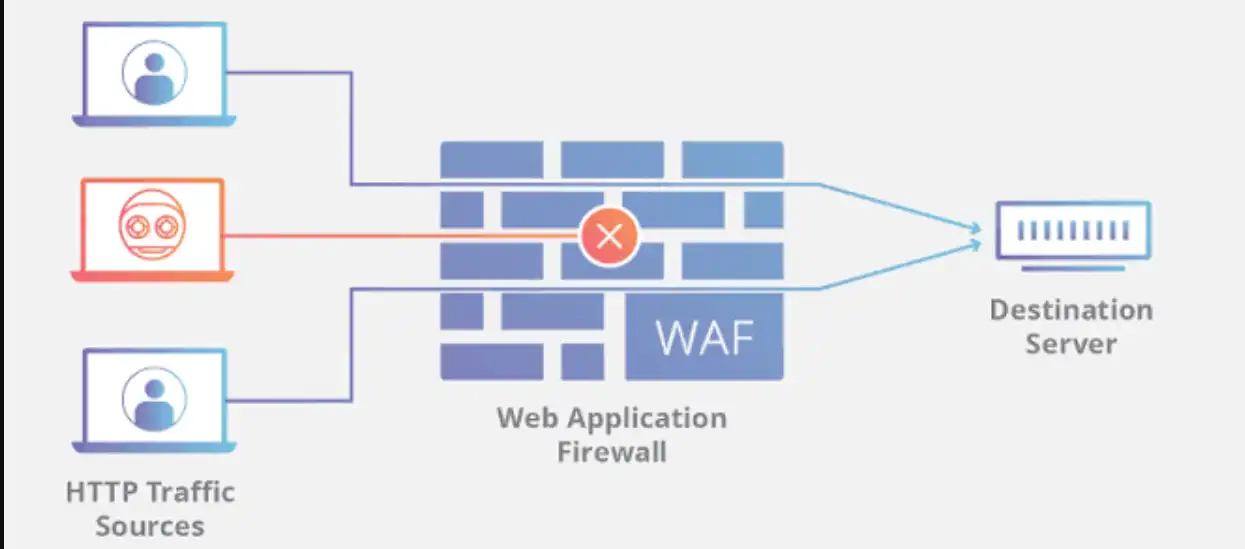
进入左侧菜单 Security (安全性) -> WAF -> Custom rules (自定义规则),点击「Create rule」:
规则 1:彻底封死 `xmlrpc.php` 暴力破解与 Pingback 攻击后门
- 规则名称:
Block XML-RPC Attacks - 匹配条件:当
URI Path(URI 路径)contains(包含)/xmlrpc.php - 执行动作(Action):选择
Block(阻止),点击保存部署。
规则 2:对 `/wp-login.php` 后台登录页开启无感人机验证(Managed Challenge)
- 规则名称:
Challenge WP Login Brute Force - 匹配条件:当
URI Path(URI 路径)contains(包含)/wp-login.php - 执行动作(Action):选择
Managed Challenge(托管质询)。开启后,自动化黑客肉鸡脚本在尝试撞库你的后台密码时,还没碰到你的源站服务器,就会在 Cloudflare 边缘节点被直接拦截;而你自己正常登录时只需一秒无感通过,配合我们的 WordPress 8 项安全加固指南,安全感直接拉满!
常见问题解答 (FAQ)
Q1:为什么大家说“国内访问开启了 Cloudflare 的网站反而变慢了”,这会影响我的外贸生意吗?
这是一个必须建立的常识:Cloudflare 免费版给全球分配的是欧美、亚太的高速节点,但由于国内运营商跨网结算原因,中国大陆访客访问 Cloudflare 免费节点时,往往会被绕道去美国圣何塞再回来(俗称“减速器”)。但这对外贸独立站毫无影响!因为你的客户 100% 在海外(欧美、东南亚、中东、拉美),海外客户访问 Cloudflare 是极速就近直连的! 你自己在国内编辑后台时觉得慢,只需挂个海外代理即可丝滑操作。
Q2:开启 Cloudflare 后,怎么让 HTML 动态网页也实现全球边缘缓存(TTFB 压到 50ms 以内)?
默认情况下,Cloudflare 只缓存图片、CSS、JS 等静态后缀文件,而不缓存 WordPress 的动态 HTML 页面(因为怕把管理员顶部的黑条 Admin Bar 也缓存给普通访客看)。如果你想解锁“全站 HTML 边缘缓存”,可以在 WordPress 后台安装官方免费的 Super Page Cache for Cloudflare 插件,或者在 Cloudflare 的「Cache Rules(缓存规则)」里设置:当 Cookie 不包含 `wordpress_logged_in_` 时,对全站页面执行 `Eligible for cache(符合缓存条件)`。这样全球访客打开你网页的 TTFB 首字节响应能直接飙进惊人的 30ms ~ 60ms!
Q3:我在 WordPress 后台修改了文章或换了 Logo,为什么前台还是显示旧的?
因为边缘节点缓存还没过期。只需要进入 Cloudflare 后台的 Caching (缓存) -> Configuration (配置),点击右上角的 「Purge Everything(清除所有缓存)」,全球 330 个节点会在 3 秒内全部刷新为最新内容。